2. Roles y Funciones de los Componentes
¿Qué es una red?
Cuando hablamos de una red en informática nos referimos a dos o mas computadoras conectadas para compartir información.
¿Qué se necesita?
-
Hosts: PCs, Notebooks, impresoras, Tablets, Teléfonos Inteligentes, etc.
-
Cable o wireless
-
Dispositivo para conectar conexiones: hub o switch y/o punto de acceso inalámbrico
-
Enrutador o router para acceso a "otras" redes
Topología Lógica
Representación grafica de como se conectan los componentes de la red.
Hub
El repetidor conecta redes del área local en la Capa 1 (física) del modelo de referencia OSI.
¿Qué hace un repetidor?
El repetidor es el responsable de
-
Amplificar la señal para asegurar que la amplitud sea la correcta.
-
Repetir las señales de un segmento a los otros segmentos conectados al repetidor.
-
Sirve para extender la distancia máxima permitida.
Switch
El switch/bridge conecta segmentos físicos de red de área local en la capa 2 para formar una red más grande.
¿Qué hace un switch (bridge)?
Los bridges y switches:
-
Analizan los frames que llegan, de acuerdo a la información que traiga el frame toman la decisión de cómo re-enviarlo (generalmente con base en la MAC address) y envían el frame a su destino.
-
No analizan la información de las capas superiores (pueden pasar rápidamente el tráfico de diferentes protocolos).
-
Extienden la red (más distancia) y separan dominios de colisión.
¿Qué es un switch?
-
Compuestos por Hardware (CPU, Memoria, ASICs) y Software = IOS.
-
Ejecuta la conmutación basado en la dirección MAC de los dispositivos.
-
Conecta los dispositivos finales a la red.
-
Opera en la Capa 2 del Modelo de Referencia OSI.
-
Construye una tabla de direcciones MAC (MAC Address Table).
Características
-
Es un Bridge multipuerto.
-
Densidad de puertos.
-
Soportan diferentes tipos de velocidades (10Mbps, 100Mbps, 10Gbps, 40Gbps).
-
Soportan VLANs (Virtual LANs).
-
Separa cada puerto en un dominio de colisión (24 puertos 1= 24 dominios de colisión)
Router
El enrutador conecta redes lógicamente (capa 3). Determina la siguiente red para enviar un paquete a su destino final.
¿Qué hace un enrutador?
-
Conecta al menos dos redes y decide de que manera enviar cada paquete de información basado en el conocimiento del estado de las redes que interconecta y la dirección lógica.
-
Crea y/o mantiene una tabla de rutas disponibles junto con sus condiciones para determinar la mejor ruta para que un paquete alcance su destino.
-
Separa dominios de broadcast (subredes, VLAN's).
-
Interconecta redes WAN y LAN.
Puertos del router
- USB
- Console
- Ethernet
Módulos e interfaces del router
- Gran variedad
- Ethernet
- Voz
- Wireless
- Serial/Async
- Broadband/ADSL
¿Qué es el Modelo OSI?
El modelo fue creado para asegurar la compatibilidad de las piezas de hardware y software que intervienen en el proceso de comunicación.
El modelo de referencia OSI separa las piezas que se involucran en el proceso de comunicación en pedazos que hacen mas fácil aprender y mas fácil para los ingenieros diseñar estos componente.
7.Aplicación
6.Presentación
5.Sesión
4.Transporte
3.Red
2.Enlace
1.Física
La capa de Aplicación
-
La capa de aplicación es donde los usuarios interactúan entre si, es importante recalcar que para que haya comunicación se necesitan dos partes.
-
Esta capa provee la interfaz de comunicación requerida por el software utilizado para comunicarse con cualquier otro dispositivo fuera de la misma computadora (email, navegación, transferencia de archivos, etc.).
-
El resto de capas precisamente existen para prestar servicios a esta capa. Finalmente es una necesidad del usuario al comunicarse.
La capa de Presentación
-
Es responsable de como se presentan los datos al usuario y es la responsable de garantizar que los datos sean legibles para el usuario. Alguna vez has abierto un que es ilegible? Eso es un problema de la capa 6 de presentación.
-
Se asegura de que la información enviada por la capa de aplicación de un host sea entendida por la capa de aplicación del otro host.
-
Ejemplos de formato: Archivos tipo: TXT, GIF, JPEG ó PNG, BMP, etc.
La capa de Sesión
-
Se encarga de establecer, administrar y terminar las sesiones de comunicación entre dos hosts que se comunican.
-
Administra el intercambio de datos y sincroniza el diálogo entre las capas de presentación.
-
Ofrece las herramientas para que la capa de aplicación, la de presentación y la de sesión reporten sus problemas y los recursos disponibles para la comunicación (control del diálogo-sesión-entre aplicaciones).
-
Lleva control de qué flujos forman parte de la misma sesión y qué flujos deben terminar correctamente.
La capa de Transporte
-
Se encarga de establecer una conexión lógica de extremo a extremo.
-
Evita que las capas superiores se preocupen por los detalles del transporte de los datos hasta el proceso correcto Multiplexación para las aplicaciones.
-
Define cuál es la aplicación/servicio y el destino/origen.
-
Segmenta bloques grandes de datos antes de transmitirlos (y los re-ensambla en el nodo destino).
-
Se asegura de la transmisión confiable de los mensajes.
-
No permite que falten ni sobren partes de los mensajes trasmitidos (si es necesario, hace retransmisión de mensajes).
-
Control de flujo y control de congestión.
-
Divide los datos en segmentos que tienen un encabezado (header) con un numero de puerto ya sea TCP o UDP el cual identifica la aplicación origen y destino. Ejemplo: el puerto 80 TCP para navegación web.
-
PDU: segmento para TCP y Datagrama para UDP
La capa de Red
-
Se encarga del direccionamiento lógico y también se encarga de la selección de la mejor ruta hacia un destino.
-
Por ejemplo protocolos tan conocidos como IP pero también podemos mencionar IPX, RIP, Apple Tak, EIGRR.
-
También se encarga de hacer el enrutamiento y el direccionamiento.
-
Enrutamiento: Define cuál es el mejor camino para llegar la red o a un host destino.
-
Direccionamiento: Se refiere al identificador del host origen y del host destino.
-
-
Podríamos identificar los enrutadores como dispositivos de capa 3, sin perder de vista que cualquier host que tenga un dirección IP tiene su porción de capa 3.
-
PDU: paquete.
La capa de Enlace
-
Permite a las capas superiores acceder a los medios construye los "frames" o tramas.
-
Controla el orden de las tramas en los medios y como son recibidos desde los medios usando técnicas como control de acceso a los medios y detección de errores.
-
Inicia, mantiene y libera los enlaces de datos entre dos nodos.
-
Define la dirección física de los nodos. Acá es donde identificamos por ejemplo la dirección MAC de los equipos.
-
Define las reglas de uso del medio físico el control del flujo en el medio.
-
Es diferente de acuerdo a la topología de red y al medio utilizado. Ósea si comparamos una red ETHERNET(la cual es la más común con una red LAN), y FRAME RELAY (usado a nivel WAN), esta capa variaría acorde lo establecido en el estándar.
-
Se divide en dos subcapas LLC (Logical Link Control) y MAC.
-
PDU: frame o trama
La capa de Física
-
Para la transmisión de los datos en un medio se requiere su traducción en "unos" y "ceros" para que el dispositivo electrónico pueda interpretarlo cuando lo recibe en ese medio físico (cable de cobre, fibra óptica u otro).
-
Su función es la de codificar en señales binarias las tramas de la capa de Enlace de datos, además de transmitir y recibir estas señales a través de los medios físicos que conectan los dispositivos de la red.
-
Tiene que ver con las características físicas de los medios de transmisión tales como: conectores, pines, corriente eléctrica, modulación de la luz y las reglas para activar o desactivar estos medios físicos.
-
PDU: bits
Protocolos/Especificaciones por capa
| Protocolos/Especificaciones | Capa |
|---|---|
| HTTP, TELNET, POP, SMTP | Aplicación |
| JPG, BMP, ASCII | Presentación |
| Sesión | |
| TCP, UDP | Transporte |
| IP | Red |
| ETHERNET, HDLC | Enlace |
| RJ45, UTP | Física |
Firewalls de nueva generación (NGF) e IPS
¿Qué es un firewall?
- Monitorea el tráfico/Filtrar tráfico.
- Decide que permitir o bloquear.
- Utiliza reglas.
- TODO el tráfico que se quiere proteger debe pasar a través de él.
¿Qué es un IPS?
-
Sistema de Prevención de Intrusos = Intrusion Prevention System.
-
Examina el tráfico para determinar patrones de ataques.
-
Se basa en "firmas" de ataques conocidos.
-
DEBE esta actualizado constantemente.
-
Utiliza Deep Packet Inspection.
Tipos de Firewall
Packet Filtering FW
-
Basados en las inspección de dirección IP, Puerto y/o protocolo.
-
Header o Encabezado del Paquetes.
-
Utilizan listas de acceso (ACLs).
-
State Less (no le interesa el estado).
-
Capa 3-4.
! ACL de ejemplo
permit ip any 155.1.1.1/32
permit tcp any 156.1.1.12/32 eq 80
deny ip any 155.1.1.2/32
Stateful FW
- Conocidos como los Firewall Tradicionales.
- Stateful = conexiones.
- SPI (State Packet Inspection).
- Tabla de estados.
- Zonas de Seguridad.
- Capa 7.
Next Generation FW
- Stateful.
- Visibilidad y control de aplicaciones.
- IPS (Intrusion Prevention System).
- Advanced Malware Protection (AMP).
- Filtro de URL.
- VPN.
Endpoints o dispositivos finales
¿Qué es un Endpoint o dispositivo final?
- Conocido como host.
- Cualquier dispositivo que requiera acceso a la red.
- Debe tener Tarjeta de Red y un protocolo de red (Ej. Dirección IP)
Endpoints
- PC
- Portátiles
- Servidores
- Tablets
- Smartphones
- Impresoras
- Teléfonos IP
- Estaciones de trabajo
Otros Tipos de Endpoints
- POS
- PLC
- Basureros inteligentes
- Parquímetros
- Autos con WiFi
- Controladores de dispositivos en casa
- Alexa/Google Home
Puntos de Acceso o Access Points
¿Qué es un Access Point?
-
Dispositivo que interconecta hosts de forma inalámbrica para formar una red inalámbrica o wireless LAN (WLAN).
-
Conocido también como AP (access point) o WAP (Wireless AP).
Algunas características
Protocolo 802.11
- 802.11g = 54 Mbps
- 802.11n = 600 Mbps
- 802.11ac = 1.3 Gbps
Bandas
- 2.4 Ghz
- 5.0 Ghz
SSID (Service Set IDentifier) identificador de paquetes de servicio
Categorías de Access Point
-
Autónomos
- Administrados individualmente
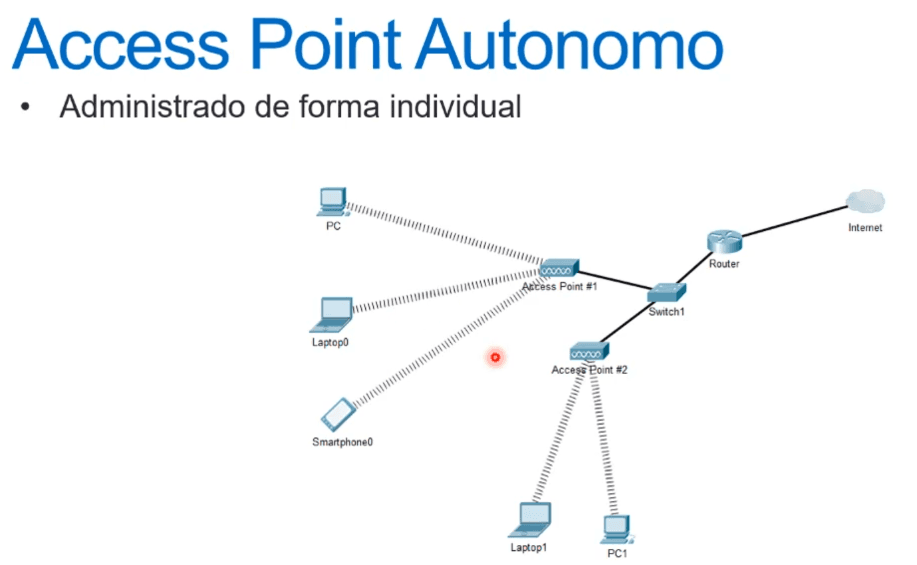
- Administrados individualmente
-
Lightweight
- Requieren una controladora:
- Wireless LAN Controller
- La WLAN Cambia Dinámicamente
- Mas usados en la redes empresariales
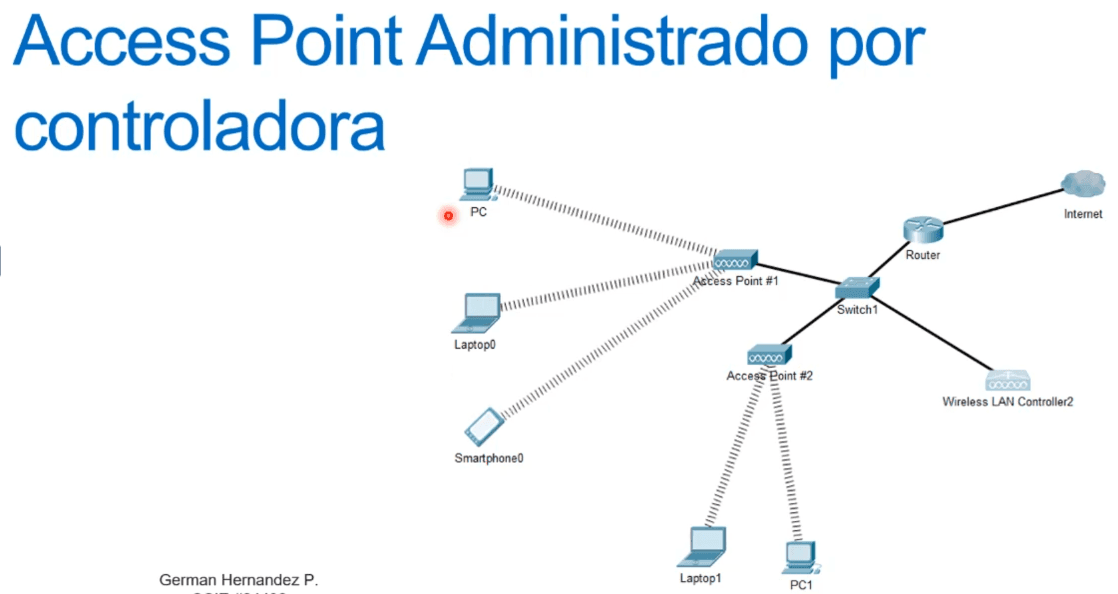
- Requieren una controladora:
Tipo de Access Point
- Interiores (Indoor)
- Exteriores (Outdoor)
Redes Small Office/Home Office (SOHO)
¿Qué es una red SOHO?
-
Oficinas pequeñas o usuarios que necesitan conectarse al sitio central.
-
Generalmente utilizan internet y una Red Virtual Privada (VPN).
-
Generalmente de 1 a 10 usuarios
Características
- Usan conexiones de Banda Ancha
- Cable Modem
- ADSL
- FTTH (Fibra Optica)
- Pocos usuarios
- Cableadas o Wifi
Servidores en Sitio y en la nube
1. Servidores en Sitio (On-Premise)
-
Definición: Los servidores (web, correo, base de datos, etc.) se encuentran físicamente dentro de la red corporativa o centro de datos de la propia empresa.
-
Infraestructura: Se requiere un Firewall para proteger los servidores de accesos externos no autorizados, permitiendo al mismo tiempo el acceso de los usuarios internos.
-
Control: La empresa tiene control total sobre el hardware, el mantenimiento y la seguridad física y lógica.
2. Servidores en la Nube
-
Definición: Los servidores ya no están en el centro de datos corporativo, sino en un centro de datos público externo (de un proveedor).
-
Acceso: Los usuarios internos y externos acceden a los servicios (correo, web, BD) a través de Internet.
-
El concepto de "Nube": Es un centro de datos público donde cualquier empresa puede alquilar espacio o servicios. "Público" se refiere a que está disponible para múltiples empresas, no a que cualquiera pueda acceder a los datos.
3. Esquemas Mixtos (Híbridos)
-
Tendencia actual: Las empresas están migrando de un esquema 100% local a uno mixto.
-
Funcionamiento: Se conservan algunos servidores críticos (ej. bases de datos) en el centro de datos corporativo local, mientras que otros servicios (ej. servidor web o correo) se migran a la nube.
-
Motivación: Optimización de costos y aprovechamiento de la alta disponibilidad de los proveedores cloud.
4. Tipos de Nube
-
Nube Pública:
-
Se consumen servicios de proveedores externos como Amazon Web Services (AWS), Microsoft Azure o Google Cloud.
-
Los centros de datos están geográficamente distribuidos, lo que garantiza alta disponibilidad y seguridad.
-
También existen proveedores regionales como Claro o Telefónica.
-
Modelo: Se paga una renta por el uso del espacio o servicio.
-
-
Nube Privada:
-
No se comparte con otros inquilinos.
-
Opciones:
-
Contratar un rack completo en un datacenter externo (Colocation).
-
Tener un datacenter propio.
-
-
Costo: Es una opción mucho más cara que la nube pública, pero ofrece mayor control y privacidad.
-
5. Retos para el Administrador de Redes
-
Disponibilidad: El reto principal ya no es solo mantener la red interna, sino garantizar que los servicios en la nube estén siempre disponibles y seguros.
-
Dependencia: Al migrar a la nube, la empresa depende del nivel de servicio (SLA) y la infraestructura del proveedor.
-
Mantenimiento: La empresa se libera de tareas de mantenimiento físico, pero debe asegurar la conectividad y la seguridad del acceso a esos servicios externos.
Principios de Redes Wireless (WiFi)
WiFi estandar
802.11
-
Desarrollado por IEEE (Institute of Electrical and Electronics Engineers).
-
Sub estándares
-
802.11b: Utiliza espectro ensanchado en la banda de 2.4 GHz.
-
802.11a: Utiliza la banda de 5 GHz, lo que le da más velocidad pero menos alcance que la banda de 2.4 GHz.
-
802.11g: Es compatible con 802.11b y opera en 2.4 GHz.
-
802.11n: Es el estándar más versátil de esta lista, ya que puede operar en ambas bandas (2.4 GHz y 5 GHz) y es compatible con todos los estándares anteriores.
-
802.11ac: Estándar actual recomendado para comprar equipos nuevos (opera en 5 GHz).
-
| Estándar | Frecuencia | Velocidad Máxima | Compatibilidad | Estado Actual |
|---|---|---|---|---|
| 802.11b | 2.4 GHz | 11 Mbps | 802.11g | Obsoleto |
| 802.11a | 5 GHz | 54 Mbps | 802.11n (5 GHz) | Obsoleto |
| 802.11g | 2.4 GHz | 54 Mbps | 802.11b (11 Mbps) | Actual |
| 802.11n | 2.4 GHz o 5 GHz | 300 Mbps | 802.11g (54 Mbps) 802.11b (11 Mbps) 802.11a (54 Mbps a 5 GHz) | Actual |
Frecuencias 2.4Ghz non-overlapping
2.4 GHz
Se divide en 14 frecuencias de las cuales se usan 11.
Canales 1, 6 y 11 se recomiendan para evitar "overlapping" (interferencia).
5 GHz
Tiene 24 canales disponibles.
Espectro más amplio, lo que ofrece mayores ventajas para la distribución y evita mejor la interferencia.
Radiofrecuencia (El Medio)
-
En una red inalámbrica, el medio de transmisión es el aire.
-
Se utilizan transmisores y receptores con antenas que generan ondas de radio.
-
La información viaja como ondas electromagnéticas (unos y ceros) que el dispositivo traduce a lenguaje binario.
SSID
-
Service Set IDentifier o identificador de paquetes de servicio
-
Identifica la red Wireless
-
32 caracteres ASCII
Encriptación
| Cifrado | Nivel |
|---|---|
| Abiertas | Riesgoso. Sin contraseña |
| WEP | Riesgoso. viejo estándar de encriptación WEP. |
| WPA-PSK (TKIP) | Riesgo Medio. Estándar de cifrado WPA o WPA1. clave precompartida (PSK) |
| WPA-PSK (AES) | Riesgo Medio. Protocolo de cifrado inalámbrico WPA con el cifrado Advanced Encryption Standard (AES) |
| WPA2-PSK (TKIP) | Riesgo Medio. Estándar WPA2 con cifrado TKIP |
| WPA2-PSK (AES) | Seguro. Advanced Encryption Standard (AES) |
| WPAWPA2-PSK (TKIP / AES) | Permite WPA y WPA2 con TKIP y AES. |
Conceptos basicos de cableado
Cables de cobre
-
Capa 1 del modelo de referencia OSI.
-
Coaxial: Usado antiguamente (similar al de TV por cable). En desuso.
-
Twisted Pair (Par Trenzado):
-
UTP: Unshielded Twisted Pair. Es el estándar actual (8 hilos, 4 pares trenzados). No tiene protección extra.
-
STP: Shielded Twisted Pair. Tiene una cubierta de aluminio para protección, pero hoy en día ya no es necesaria gracias a las mejoras en ingeniería.
-
Transmision de Datos usando cables de par trenzado (Twisted Pair)
-
Se envían datos por un cable de cobre.
-
Se usan impulsos eléctricos.
-
Se convierte los impulsos eléctricos en unos (1s) y ceros (0s).
-
Emisor/Receptor: La tarjeta de red (NIC) es la que inicia y recibe los impulsos.
-
Transmisión bidireccional: Se transmite por un par y se recibe por otro par, y viceversa.
-
El par trenzado ayuda a cancelar el ruido eléctrico (campo magnético).
-
Regla importante: El cableado de datos debe ir separado del cableado eléctrico para evitar interferencias.
Fibra Óptica
-
No le afecta el ruido eléctrico.
-
Monomodo (SMF = Single Mode Fiber):
-
Utiliza láser (un solo haz de luz).
-
Largas Distancias (superiores a 2 km).
-
-
Multimodo (MMF = MultiMode Fiber):
-
Utiliza LED.
-
Distancias cortas (superiores a 100 metros). Se usa para superar el límite del UTP y por inmunidad al ruido.
-
Conectores de Fibra Óptica
-
GBIC: Gigabit Interface Converter.
-
SFP: Small Form-factor Pluggable. Son los más utilizados hoy en día (módulos que se insertan en el switch).
Cableado Horizontal y Vertical (Backbone)
-
Cableado Horizontal: Va desde cada oficina hasta el cuarto de cableado (MDF) del piso. Generalmente es UTP.
-
Cableado Vertical (Backbone): Conecta los cuartos de cableado (MDF) entre los diferentes pisos del edificio, hasta llegar al Data Center. Generalmente se usa fibra óptica porque va por ductos cercanos a cables eléctricos o motores de ascensores.
Tabla de direcciones MAC
MAC ADDRESS TABLE
-
CAM (Content Addressable Memory): Memoria direccionable por contenido. Es donde el switch almacena la tabla de direcciones MAC.
-
Estado inicial: La CAM está vacía al encender el switch.
-
Aprendizaje: El switch va llenando dicha memoria analizando el MAC origen de las tramas que llegan a cada puerto.
- Ejemplo: Si llega una trama de la PC A al puerto 2, el switch guarda:
MAC_A -> Puerto 2.
- Ejemplo: Si llega una trama de la PC A al puerto 2, el switch guarda:
-
¿Qué sucede si llega una trama para una dirección MAC que no está en la tabla?
-
Se envía a todos los puertos (excepto por el que llegó). A esto se le conoce como Flooding (Inundación).
-
Si el host responde, el switch aprende su MAC y la agrega a la tabla.
-
-
Temporizador de antigüedad (Aging Time):
-
Las entradas en la tabla MAC que no tienen actividad se eliminan.
-
El temporizador es de 300 segundos (5 minutos).
-
Cuando el switch coloca una entrada en la CAM, este temporizador se inicia.
-
Si no hay actividad, la entrada se borra. A esto se le conoce como descarte por antigüedad.
-
